Domain dosy.de kaufen?
Wir ziehen mit dem Projekt
dosy.de um.
Sind Sie am Kauf der Domain
dosy.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain dosy.de kaufen?
Ist eine Firewall Hardware oder Software?
Ist eine Firewall Hardware oder Software? Eine Firewall kann sowohl Hardware als auch Software sein, je nachdem, wie sie implementiert ist. Eine Hardware-Firewall ist ein physisches Gerät, das zwischen einem internen Netzwerk und dem Internet platziert wird, um den Datenverkehr zu überwachen und zu kontrollieren. Eine Software-Firewall hingegen ist ein Programm, das auf einem Computer oder Server installiert ist und den Datenverkehr auf diesem Gerät überwacht und filtert. Beide Arten von Firewalls haben ihre eigenen Vor- und Nachteile und können je nach den Anforderungen und der Infrastruktur eines Unternehmens eingesetzt werden. Letztendlich ist es wichtig, dass Unternehmen sowohl Hardware- als auch Software-Firewalls verwenden, um ihre Netzwerke und Daten vor Bedrohungen zu schützen. **
Was sind einige bewährte Methoden zur Konfiguration einer Firewall, um ein sicheres Netzwerk zu gewährleisten?
Einrichten von Regeln, um den Datenverkehr zu kontrollieren und unerwünschte Verbindungen zu blockieren. Aktualisieren der Firewall-Software regelmäßig, um Sicherheitslücken zu schließen. Implementierung von Intrusion Detection Systems zur Früherkennung von Angriffen. **

Ähnliche Suchbegriffe für Firewall-Konfiguration
Top-Angebote
Produkte zum Begriff Firewall-Konfiguration:
-
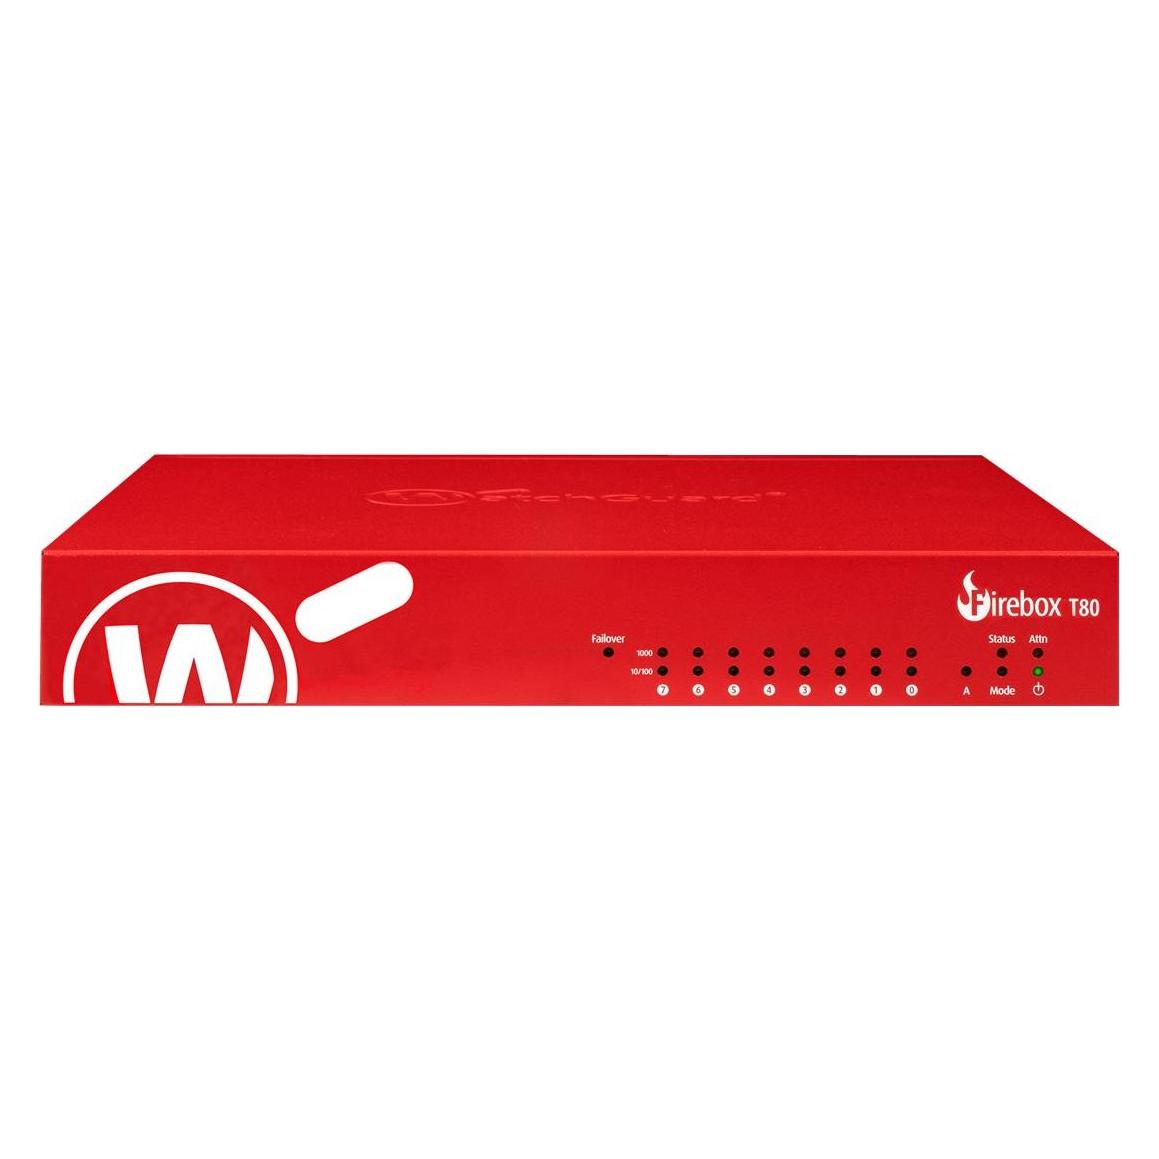
Watchguard Firebox Cloud Small Firewall (Hardware), FirewallDie WatchGuard Firebox Cloud Small ist eine leistungsstarke Hardware-Firewall, die speziell für kleine bis mittelgrosse Unternehmen entwickelt wurde. Mit einem beeindruckenden Firewall-Durchsatz von 4 Gbit/s bietet sie eine robuste Sicherheitslösung, die bis zu 500 Benutzer unterstützt. Diese Firewall ist mit einer grundlegenden Sicherheitssoftware ausgestattet, die für einen Zeitraum von drei Jahren lizenziert ist, und bietet 24/7 Standard-Support. Die Firebox Cloud Small ist mit verschiedenen Betriebssystemen kompatibel, darunter Windows, Mac, Linux und Solaris, was ihre Flexibilität und Einsatzmöglichkeiten erhöht. Sie unterstützt eine Vielzahl von Sicherheitsalgorithmen, um den Schutz sensibler Daten zu gewährleisten. Darüber hinaus ermöglicht die integrierte Management-Plattform eine benutzerfreundliche Verwaltung und Überwachung der Sicherheitsrichtlinien. - Firewall-Durchsatz von 4 Gbit/s für hohe Leistung - Unterstützt bis zu 500 Benutzer - Kompatibel mit Windows, Mac, Linux und Solaris - Bietet DDoS-Schutz und Quality of Service (QoS) Support - Inklusive 3 Jahre 24/7 Standard-Support.4052,66 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Watchguard Firebox Cloud Medium Firewall (Hardware), FirewallDie WatchGuard Firebox Cloud Medium ist eine leistungsstarke Hardware-Firewall, die für Unternehmen konzipiert ist, die eine zuverlässige und sichere Netzwerkumgebung benötigen. Mit einem beeindruckenden Firewall-Durchsatz von 4 Gbit/s bietet dieses Gerät eine hohe Leistung, die es ermöglicht, bis zu 3000 Benutzer gleichzeitig zu unterstützen. Die Firebox Cloud Medium ist mit verschiedenen Betriebssystemen kompatibel, darunter Windows, Mac, Linux und Solaris, was ihre Flexibilität und Einsatzmöglichkeiten erhöht. Die integrierten Sicherheitsalgorithmen, wie 128-bit, 192-bit und 256-bit AES, gewährleisten einen hohen Sicherheitsstandard für die Datenübertragung. Darüber hinaus bietet die Firewall Unterstützung für verschiedene Routing-Protokolle, was die Integration in bestehende Netzwerkinfrastrukturen erleichtert. Die WatchGuard Web UI Management-Plattform ermöglicht eine benutzerfreundliche Verwaltung und Überwachung der Firewall-Einstellungen. - Firewall-Durchsatz von 4 Gbit/s für hohe Leistung - Unterstützt bis zu 3000 Benutzer - Kompatibel mit Windows, Mac, Linux und Solaris - Integrierte Sicherheitsalgorithmen: 128-bit, 192-bit und 256-bit AES - Management über die benutzerfreundliche WatchGuard Web UI.5891,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Welche grundlegenden Schritte müssen bei der Konfiguration einer Firewall beachtet werden, um ein sicheres Netzwerk zu gewährleisten?
1. Definieren Sie klare Sicherheitsrichtlinien und Zugriffsregeln für die Firewall. 2. Konfigurieren Sie die Firewall, um unerwünschten Datenverkehr zu blockieren und nur autorisierten Datenverkehr zuzulassen. 3. Überwachen und aktualisieren Sie regelmäßig die Firewall-Einstellungen, um sicherzustellen, dass das Netzwerk geschützt bleibt. **
-
Wie kann eine Firewall-Konfiguration für maximale Sicherheit und Effizienz erstellt werden?
Eine Firewall-Konfiguration für maximale Sicherheit und Effizienz kann durch die Implementierung von spezifischen Regeln erstellt werden, die den Datenverkehr überwachen und filtern. Es ist wichtig, regelmäßige Updates und Patches durchzuführen, um Sicherheitslücken zu schließen. Zudem sollte die Firewall so konfiguriert werden, dass nur autorisierte Benutzer und Anwendungen Zugriff auf das Netzwerk haben. **
-
Was macht eine Hardware Firewall?
Was macht eine Hardware Firewall? Eine Hardware Firewall ist ein physisches Gerät, das den Datenverkehr zwischen einem internen Netzwerk und dem Internet überwacht und kontrolliert. Sie analysiert eingehenden und ausgehenden Datenverkehr, um potenziell schädliche Aktivitäten zu erkennen und zu blockieren. Eine Hardware Firewall kann auch den Zugriff auf bestimmte Websites oder Dienste einschränken und so die Sicherheit des Netzwerks erhöhen. Darüber hinaus kann sie auch vor Distributed Denial of Service (DDoS)-Angriffen schützen, indem sie den Datenverkehr filtert und unerwünschte Aktivitäten blockiert. Insgesamt dient eine Hardware Firewall dazu, das interne Netzwerk vor Bedrohungen aus dem Internet zu schützen und die Sicherheit der Daten zu gewährleisten. **
-
Was sind die effektivsten Methoden zur Einrichtung und Konfiguration einer Firewall, um das Netzwerk vor unbefugten Zugriffen zu schützen?
Die effektivsten Methoden zur Einrichtung und Konfiguration einer Firewall sind die Verwendung von Whitelists und Blacklists, um den Datenverkehr zu kontrollieren, die Aktualisierung der Firewall-Regeln regelmäßig, um Sicherheitslücken zu schließen, und die Implementierung von Intrusion Detection Systems, um verdächtige Aktivitäten zu erkennen. **
Wie kann die Firewall-Konfiguration verbessert werden, um die Sicherheit eines Netzwerks zu maximieren?
Die Firewall-Regeln sollten regelmäßig überprüft und aktualisiert werden, um sicherzustellen, dass nur erforderliche Ports und Dienste geöffnet sind. Es ist wichtig, eine strikte Zugriffskontrolle zu implementieren, um unautorisierte Zugriffe zu verhindern. Die Verwendung von Intrusion Detection Systemen kann ebenfalls dazu beitragen, potenzielle Angriffe frühzeitig zu erkennen und zu blockieren. **
Wie können Unternehmen ihre Firewall-Konfiguration optimieren, um ihre Netzwerke vor potenziellen Bedrohungen zu schützen?
Unternehmen können ihre Firewall-Konfiguration optimieren, indem sie regelmäßig Updates durchführen, um Sicherheitslücken zu schließen. Zudem sollten sie eine strikte Zugriffskontrolle implementieren, um unautorisierten Zugriff zu verhindern. Außerdem ist es wichtig, Protokolle zu überwachen und Anomalien frühzeitig zu erkennen, um schnell auf potenzielle Bedrohungen reagieren zu können. **
Top-Angebote
Produkte zum Begriff Firewall-Konfiguration:
-
Watchguard Firebox FireboxV Firewall (Hardware), FirewallDie WatchGuard FireboxV Small ist eine leistungsstarke Hardware-Firewall, die speziell für kleine bis mittelgrosse Unternehmen entwickelt wurde. Sie bietet umfassenden Schutz vor Bedrohungen und ermöglicht eine sichere Netzwerkverbindung für bis zu 500 Benutzer. Mit einem beeindruckenden Firewall-Durchsatz von bis zu 2 Gbit/s gewährleistet die FireboxV eine schnelle und zuverlässige Datenverarbeitung. Die Firewall ist mit der Total Security Suite für einen Zeitraum von drei Jahren gebündelt, was eine umfassende Sicherheitslösung bietet, die verschiedene Sicherheitsanwendungen umfasst. Die FireboxV unterstützt eine Vielzahl von Betriebssystemen, darunter Windows, Mac, Linux und Solaris, und ist mit fortschrittlichen Sicherheitsalgorithmen ausgestattet, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Darüber hinaus bietet sie Funktionen wie dynamisches Routing, DDoS-Schutz und Unterstützung für mobile VPNs, was sie zu einer flexiblen und robusten Lösung für moderne Sicherheitsanforderungen macht. - Firewall-Durchsatz von bis zu 2 Gbit/s - Unterstützt bis zu 500 Benutzer - Maximal 50 IPSec und SSL VPN Tunnels - Inklusive Total Security Suite für 3 Jahre - Kompatibel mit VMware ESXi und Microsoft Windows Server.5094,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lancom Systems UF-60 Firewall (Hardware), FirewallMit den LANCOM R&S Unified Firewalls erhalten kleine und mittelständische Unternehmen eine massgeschneiderte Komplettlösung für state-of-the-art Sicherheit und Unified Threat Management (UTM). Stand-alone oder über die LANCOM Management Cloud betrieben, sorgen die Next-Generation Firewalls für zuverlässige Cybersicherheit. Dank Setup-Wizard und dem grafischen Bedienkonzept sind eine intuitive Bedienung und ein klarer Überblick über alle gesicherten Bereiche in Ihrem Unternehmen möglich. Vorteile Höchste Sicherheit „Made in Germany“ Die zunehmenden Cyberrisiken führen zu höheren Anforderungen an die Unternehmenssicherheit, den Datenschutz und die Verfügbarkeit komplexer IT-Systeme. LANCOM R&S Unified Firewalls sind Next-Generation Firewalls, die in Deutschland entwickelt und programmiert werden. Dank Unified Threat Management (UTM)-Funktionen ergänzen sie bestehende LANCOM Netzwerkinfrastrukturen optimal um den Aspekt der IT-Security. Dies umfasst auch den Einsatz modernster Cybersecurity-Technologien wie Sandboxing und maschinellem Lernen. Zusätzlich bleibt dank des Einsatzes von Clustering und redundanter Hardware die IT im Unternehmen jederzeit verfügbar. Das bedeutet zukunftssicheren Schutz für Unternehmensnetzwerke und „no Backdoors“. Intuitive Bedienung durch Setup-Wizard und Web-Interface Ein intuitiv zu bedienender Installationsassistent ermöglicht eine einfache Erstkonfiguration mit nur wenigen Mausklicks in weniger als fünf Minuten. Die Benutzerfreundlichkeit des Web-Interfaces der LANCOM R&S Unified Firewalls unterstützt den Anwender bei der Bereitstellung höchster Cybersicherheit. Menschliche Fehler bei der Konfiguration der Firewall können stark reduziert werden, da alle Firewall-Regeln des Netzwerks klar und übersichtlich grafisch dargestellt werden. Diese zentrale Managementkonsole im Browser ermöglicht sowohl eine sehr gute Feinabstimmung als auch einen umfassenden Überblick über gesicherte Geräte und Verbindungen.745,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Watchguard Firebox Cloud Small Firewall (Hardware), FirewallDie WatchGuard Firebox Cloud Small ist eine leistungsstarke Hardware-Firewall, die speziell für kleine bis mittelgrosse Unternehmen entwickelt wurde. Mit einem beeindruckenden Firewall-Durchsatz von 4 Gbit/s bietet sie eine robuste Sicherheitslösung, die bis zu 500 Benutzer unterstützt. Diese Firewall ist mit einer grundlegenden Sicherheitssoftware ausgestattet, die für einen Zeitraum von drei Jahren lizenziert ist, und bietet 24/7 Standard-Support. Die Firebox Cloud Small ist mit verschiedenen Betriebssystemen kompatibel, darunter Windows, Mac, Linux und Solaris, was ihre Flexibilität und Einsatzmöglichkeiten erhöht. Sie unterstützt eine Vielzahl von Sicherheitsalgorithmen, um den Schutz sensibler Daten zu gewährleisten. Darüber hinaus ermöglicht die integrierte Management-Plattform eine benutzerfreundliche Verwaltung und Überwachung der Sicherheitsrichtlinien. - Firewall-Durchsatz von 4 Gbit/s für hohe Leistung - Unterstützt bis zu 500 Benutzer - Kompatibel mit Windows, Mac, Linux und Solaris - Bietet DDoS-Schutz und Quality of Service (QoS) Support - Inklusive 3 Jahre 24/7 Standard-Support.4052,66 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Watchguard Firebox Cloud Medium Firewall (Hardware), FirewallDie WatchGuard Firebox Cloud Medium ist eine leistungsstarke Hardware-Firewall, die für Unternehmen konzipiert ist, die eine zuverlässige und sichere Netzwerkumgebung benötigen. Mit einem beeindruckenden Firewall-Durchsatz von 4 Gbit/s bietet dieses Gerät eine hohe Leistung, die es ermöglicht, bis zu 3000 Benutzer gleichzeitig zu unterstützen. Die Firebox Cloud Medium ist mit verschiedenen Betriebssystemen kompatibel, darunter Windows, Mac, Linux und Solaris, was ihre Flexibilität und Einsatzmöglichkeiten erhöht. Die integrierten Sicherheitsalgorithmen, wie 128-bit, 192-bit und 256-bit AES, gewährleisten einen hohen Sicherheitsstandard für die Datenübertragung. Darüber hinaus bietet die Firewall Unterstützung für verschiedene Routing-Protokolle, was die Integration in bestehende Netzwerkinfrastrukturen erleichtert. Die WatchGuard Web UI Management-Plattform ermöglicht eine benutzerfreundliche Verwaltung und Überwachung der Firewall-Einstellungen. - Firewall-Durchsatz von 4 Gbit/s für hohe Leistung - Unterstützt bis zu 3000 Benutzer - Kompatibel mit Windows, Mac, Linux und Solaris - Integrierte Sicherheitsalgorithmen: 128-bit, 192-bit und 256-bit AES - Management über die benutzerfreundliche WatchGuard Web UI.5891,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist eine Firewall Hardware oder Software?
Ist eine Firewall Hardware oder Software? Eine Firewall kann sowohl Hardware als auch Software sein, je nachdem, wie sie implementiert ist. Eine Hardware-Firewall ist ein physisches Gerät, das zwischen einem internen Netzwerk und dem Internet platziert wird, um den Datenverkehr zu überwachen und zu kontrollieren. Eine Software-Firewall hingegen ist ein Programm, das auf einem Computer oder Server installiert ist und den Datenverkehr auf diesem Gerät überwacht und filtert. Beide Arten von Firewalls haben ihre eigenen Vor- und Nachteile und können je nach den Anforderungen und der Infrastruktur eines Unternehmens eingesetzt werden. Letztendlich ist es wichtig, dass Unternehmen sowohl Hardware- als auch Software-Firewalls verwenden, um ihre Netzwerke und Daten vor Bedrohungen zu schützen. **
-
Was sind einige bewährte Methoden zur Konfiguration einer Firewall, um ein sicheres Netzwerk zu gewährleisten?
Einrichten von Regeln, um den Datenverkehr zu kontrollieren und unerwünschte Verbindungen zu blockieren. Aktualisieren der Firewall-Software regelmäßig, um Sicherheitslücken zu schließen. Implementierung von Intrusion Detection Systems zur Früherkennung von Angriffen. **
-
Welche grundlegenden Schritte müssen bei der Konfiguration einer Firewall beachtet werden, um ein sicheres Netzwerk zu gewährleisten?
1. Definieren Sie klare Sicherheitsrichtlinien und Zugriffsregeln für die Firewall. 2. Konfigurieren Sie die Firewall, um unerwünschten Datenverkehr zu blockieren und nur autorisierten Datenverkehr zuzulassen. 3. Überwachen und aktualisieren Sie regelmäßig die Firewall-Einstellungen, um sicherzustellen, dass das Netzwerk geschützt bleibt. **
-
Wie kann eine Firewall-Konfiguration für maximale Sicherheit und Effizienz erstellt werden?
Eine Firewall-Konfiguration für maximale Sicherheit und Effizienz kann durch die Implementierung von spezifischen Regeln erstellt werden, die den Datenverkehr überwachen und filtern. Es ist wichtig, regelmäßige Updates und Patches durchzuführen, um Sicherheitslücken zu schließen. Zudem sollte die Firewall so konfiguriert werden, dass nur autorisierte Benutzer und Anwendungen Zugriff auf das Netzwerk haben. **
Ähnliche Suchbegriffe für Firewall-Konfiguration
-
Securepoint FIREWALL RC100 G5, FirewallDie Securepoint Firewall RC100 G5 ist eine leistungsstarke UTM-Appliance, die für den Einsatz in kleinen bis mittelgrossen Netzwerken konzipiert wurde. Mit einer maximalen Benutzeranzahl von 25 bietet sie umfassende Sicherheitsfunktionen, darunter eine Firewall, ein VPN-Gateway, mehrere Virus- und Malware-Scanner sowie einen hochentwickelten Spam-Filter. Die Appliance gewährleistet durch Echtzeit-Content-Filterung für Web und E-Mail sowie Zero-Day-Protection einen hohen Schutz vor Bedrohungen. Die Unterstützung von ACME-Zertifikaten ermöglicht eine einfache Verwaltung von SSL-Zertifikaten. Die Firewall bietet einen Durchsatz von bis zu 3,74 Gbit/s und ist mit verschiedenen WLAN-Standards kompatibel, was eine flexible Netzwerkintegration ermöglicht. Der Vor-Ort-Service in mehreren europäischen Ländern sorgt für zusätzliche Unterstützung und Sicherheit. - Firewall-Durchsatz von 3,74 Gbit/s für hohe Datenverarbeitungsgeschwindigkeit - VPN-Durchsatz von 0,69 Gbit/s für sichere Verbindungen - Echtzeit-Content-Filterung für Web und E-Mail zur Bedrohungserkennung - Unterstützung von WLAN-Standards wie Wi-Fi 4 und Wi-Fi 5 für flexible Netzwerknutzung - Inklusive Vor-Ort-Service in mehreren europäischen Ländern.819,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Hardware Firewall?
Was macht eine Hardware Firewall? Eine Hardware Firewall ist ein physisches Gerät, das den Datenverkehr zwischen einem internen Netzwerk und dem Internet überwacht und kontrolliert. Sie analysiert eingehenden und ausgehenden Datenverkehr, um potenziell schädliche Aktivitäten zu erkennen und zu blockieren. Eine Hardware Firewall kann auch den Zugriff auf bestimmte Websites oder Dienste einschränken und so die Sicherheit des Netzwerks erhöhen. Darüber hinaus kann sie auch vor Distributed Denial of Service (DDoS)-Angriffen schützen, indem sie den Datenverkehr filtert und unerwünschte Aktivitäten blockiert. Insgesamt dient eine Hardware Firewall dazu, das interne Netzwerk vor Bedrohungen aus dem Internet zu schützen und die Sicherheit der Daten zu gewährleisten. **
-
Was sind die effektivsten Methoden zur Einrichtung und Konfiguration einer Firewall, um das Netzwerk vor unbefugten Zugriffen zu schützen?
Die effektivsten Methoden zur Einrichtung und Konfiguration einer Firewall sind die Verwendung von Whitelists und Blacklists, um den Datenverkehr zu kontrollieren, die Aktualisierung der Firewall-Regeln regelmäßig, um Sicherheitslücken zu schließen, und die Implementierung von Intrusion Detection Systems, um verdächtige Aktivitäten zu erkennen. **
-
Wie kann die Firewall-Konfiguration verbessert werden, um die Sicherheit eines Netzwerks zu maximieren?
Die Firewall-Regeln sollten regelmäßig überprüft und aktualisiert werden, um sicherzustellen, dass nur erforderliche Ports und Dienste geöffnet sind. Es ist wichtig, eine strikte Zugriffskontrolle zu implementieren, um unautorisierte Zugriffe zu verhindern. Die Verwendung von Intrusion Detection Systemen kann ebenfalls dazu beitragen, potenzielle Angriffe frühzeitig zu erkennen und zu blockieren. **
-
Wie können Unternehmen ihre Firewall-Konfiguration optimieren, um ihre Netzwerke vor potenziellen Bedrohungen zu schützen?
Unternehmen können ihre Firewall-Konfiguration optimieren, indem sie regelmäßig Updates durchführen, um Sicherheitslücken zu schließen. Zudem sollten sie eine strikte Zugriffskontrolle implementieren, um unautorisierten Zugriff zu verhindern. Außerdem ist es wichtig, Protokolle zu überwachen und Anomalien frühzeitig zu erkennen, um schnell auf potenzielle Bedrohungen reagieren zu können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.